使用root账号或在whell组里的用户执行sudo如下命令(记得把ip信息换成你需要的)
echo "*.* @@192.168.1.1:514;RSYSLOG_TraditionalFileFormat" >> /etc/rsyslog.conf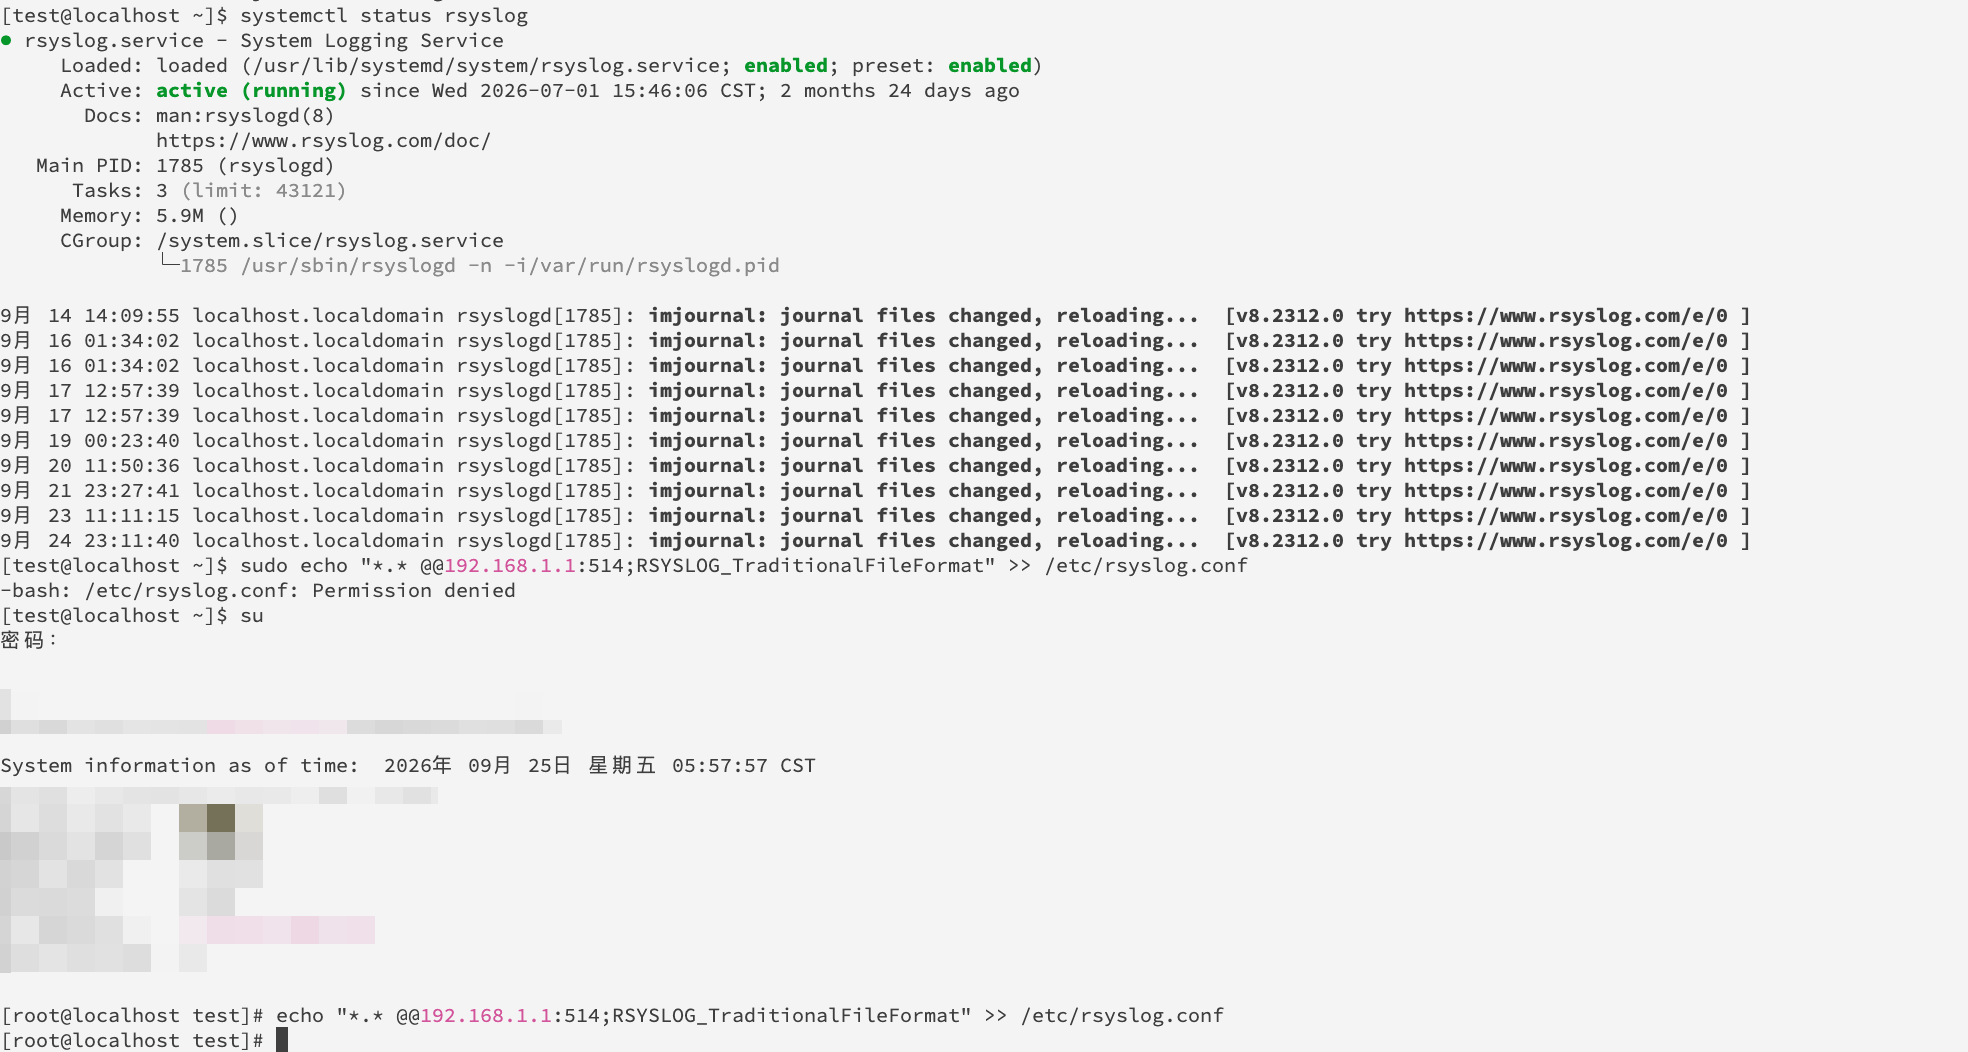
systemctl restart rsyslog之后会发syslog到日志审计,在日志审计上能看到自动解析规则
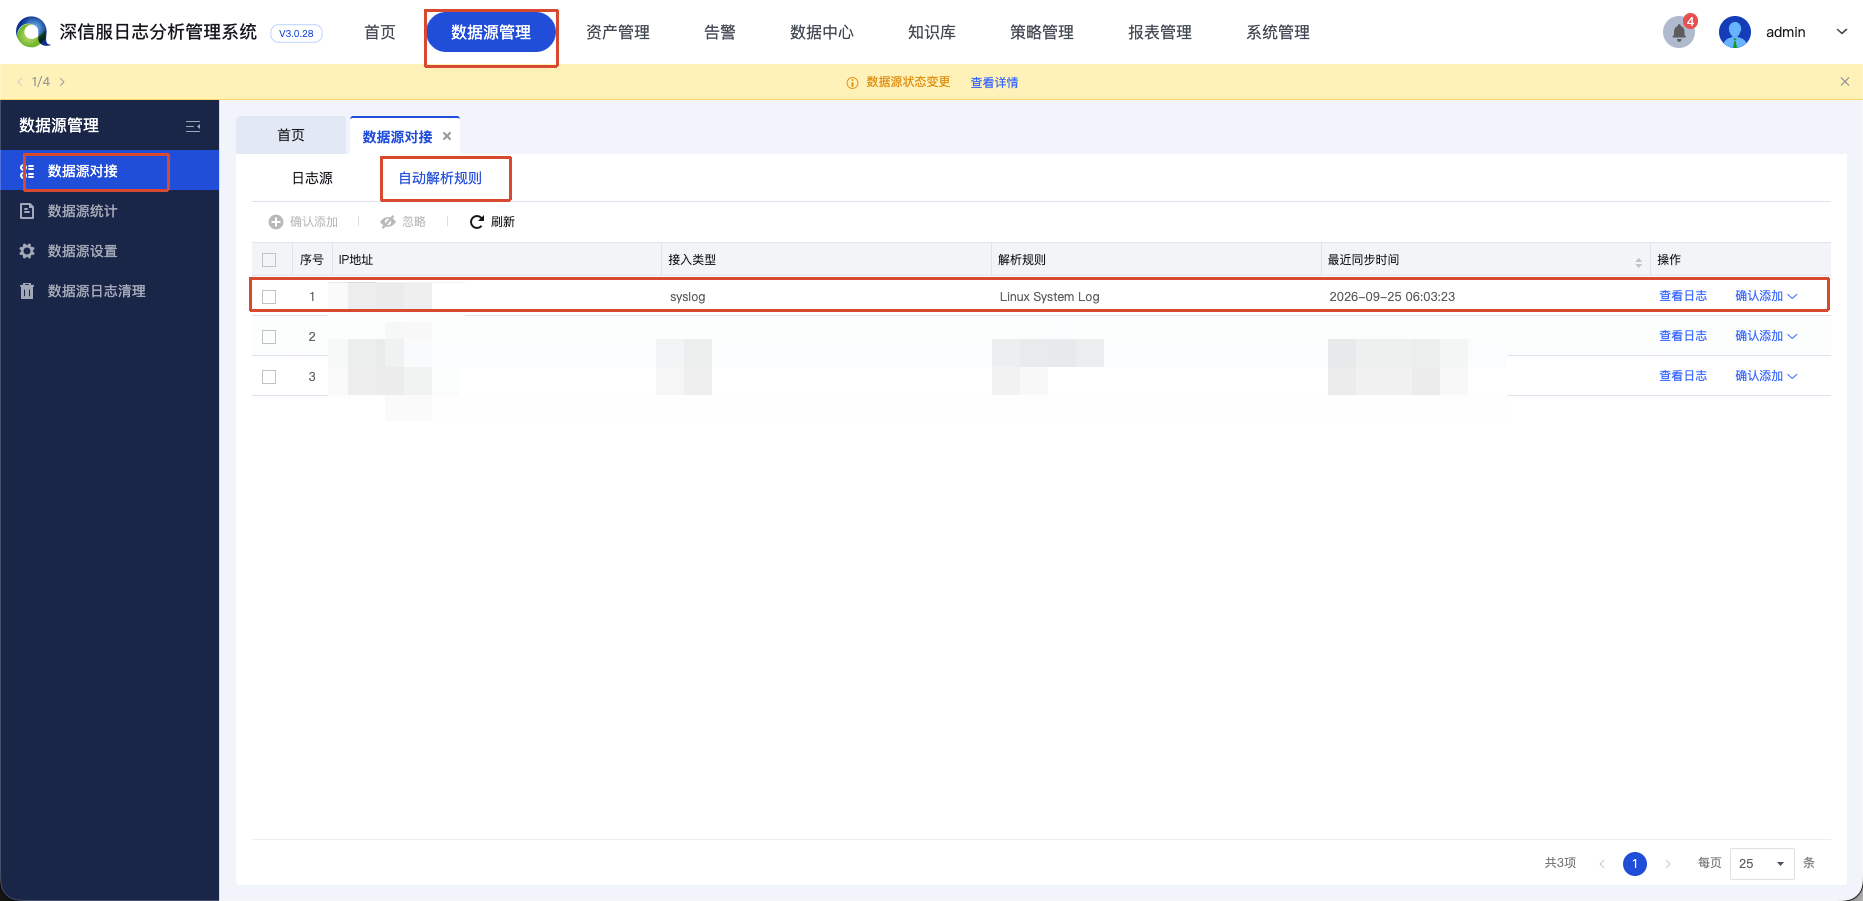
在日志审计上未添加时,Linux这边会收到拒绝请求,建议日志审计那边添加后,Linux这里再重启下rsyslog
systemctl restart rsyslog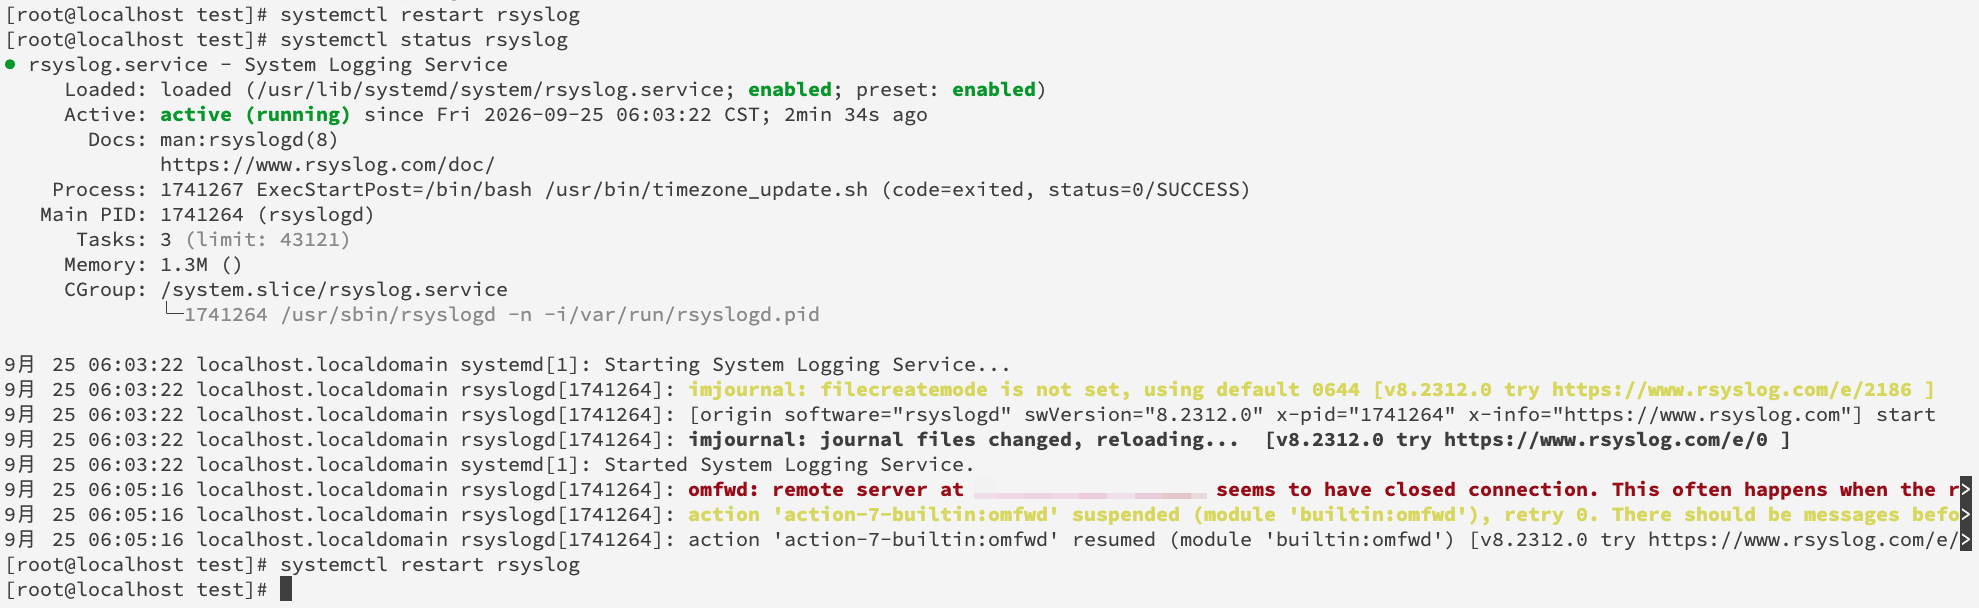
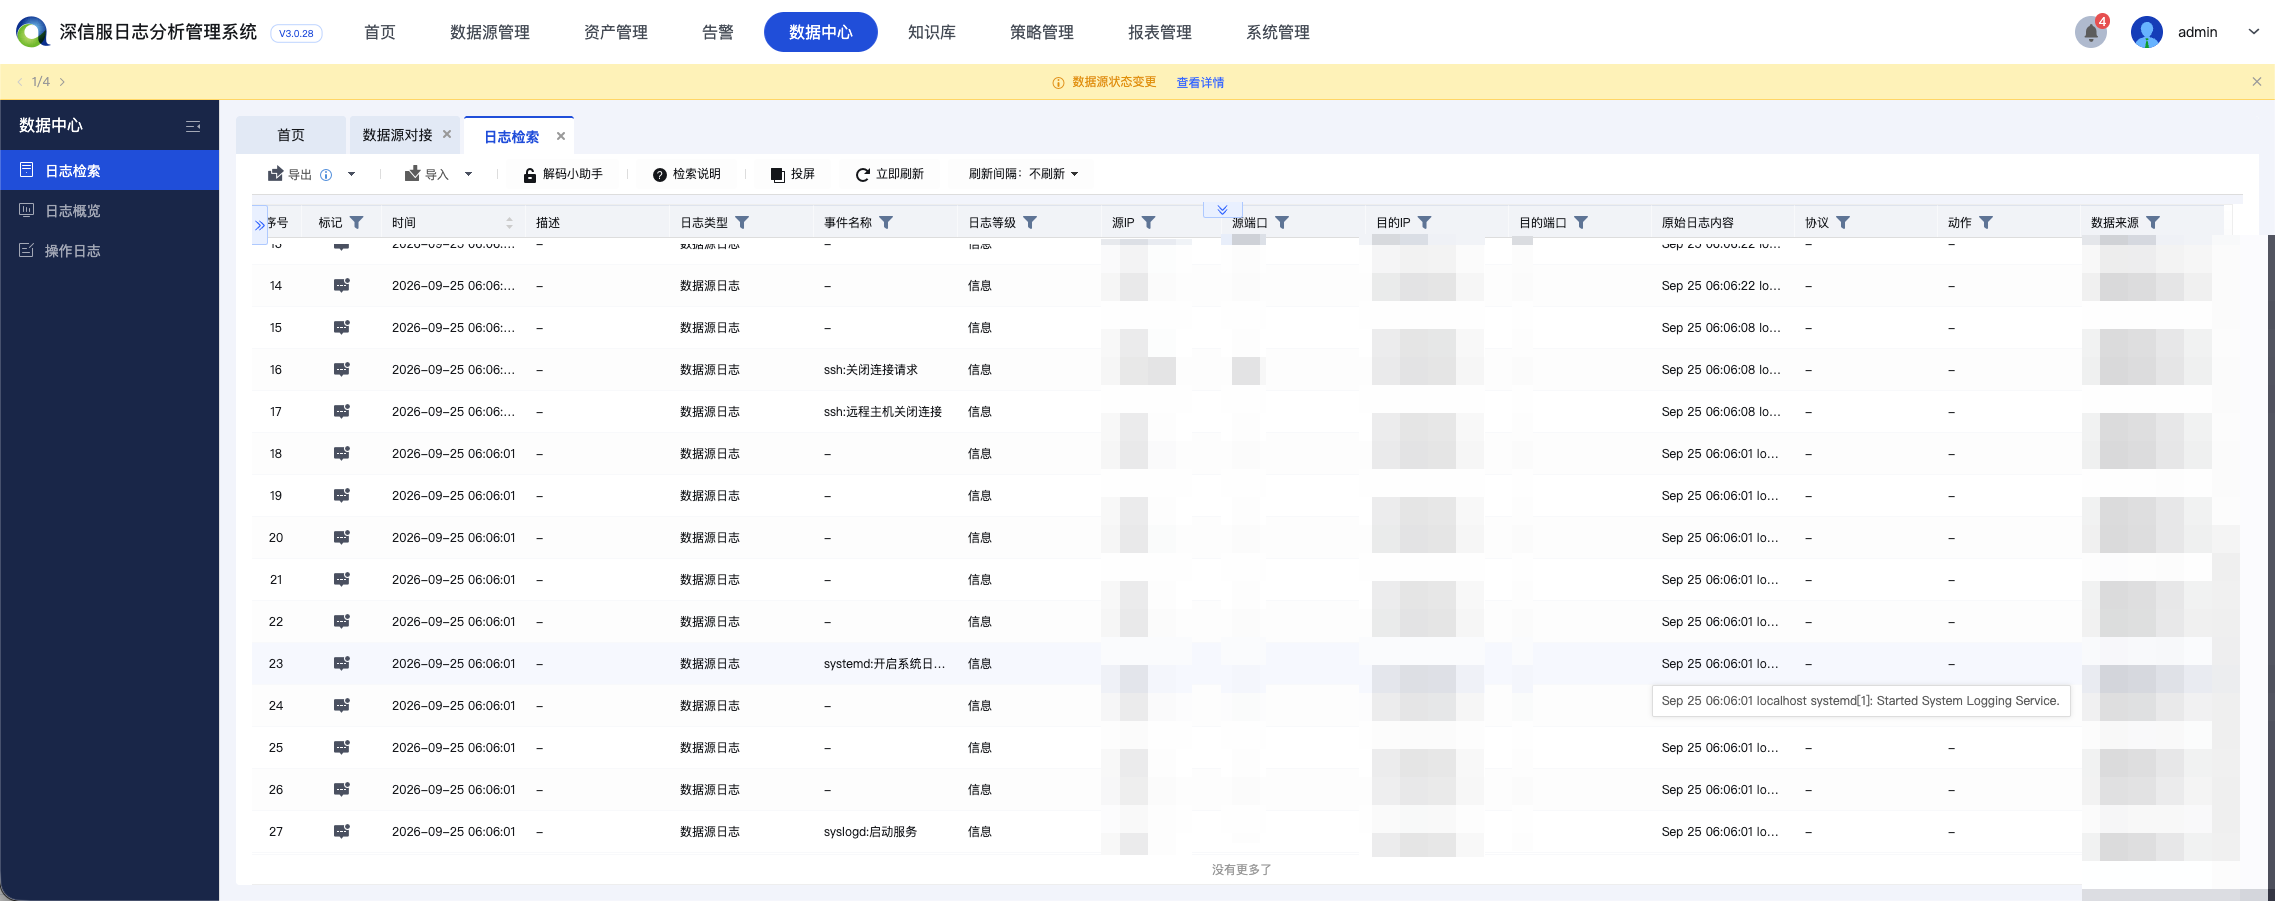
可以到日志审计上点击刚刚添加那条记录后面的(查看日志)跳转到对应的设备日志信息页面